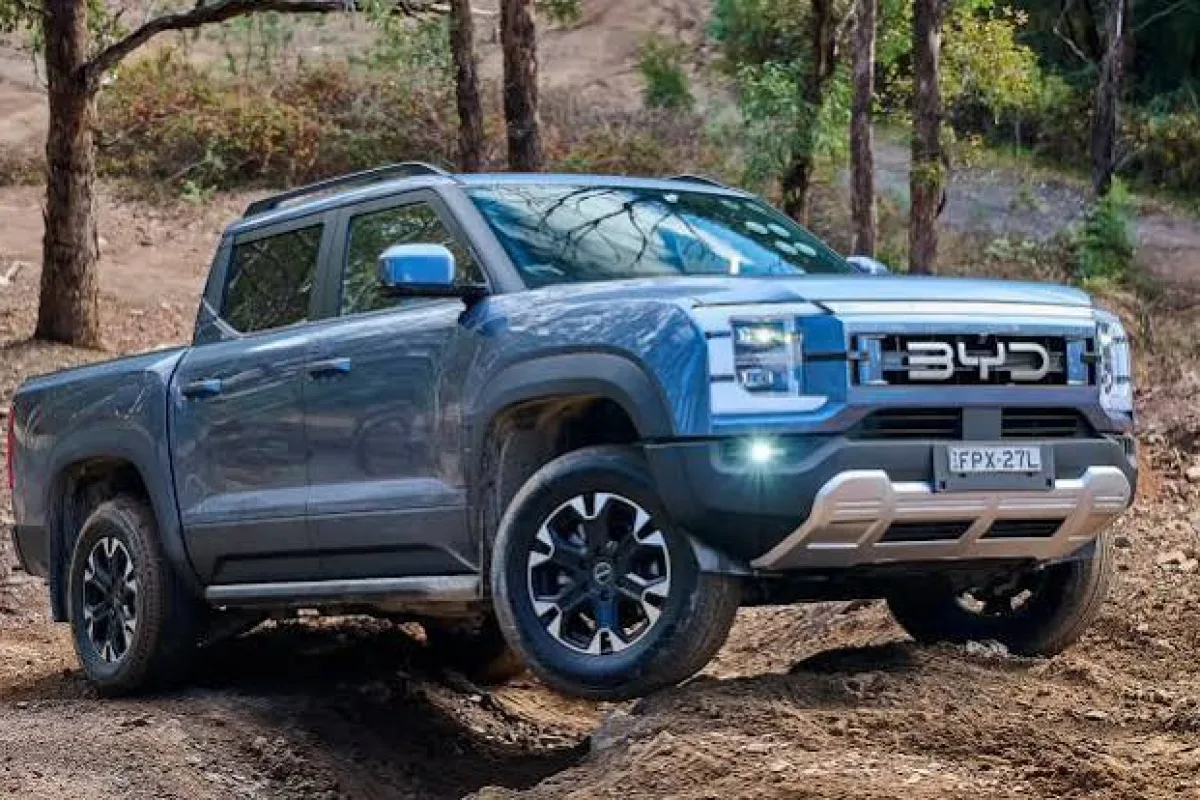
Jakarta, Mobilitas – Sebelumnya, laporan The Sidney Herald yang disitat Mobilitas di Jakarta, Senin (21/9/2026) menyebut Build Your Dreams (BYD) menarik kembali (recall) 32.009 mobil pickup double cabin Plug-in Hybrid (PHEV) BYD Shark 6 di Australia. Gegaranya, sistem penahan ban cadangan rusak sehinga ban itu berpotensi terlepas kala mobil melaju.
Kini permasalahan yang tak kalah serius di pick up double cabin BYD itu kembali ditemukan. Seorang pakar di program Four Corners milik ABC Australia berhasil melacak mobil dari jarak jauh dan mengakses mikrofon, bahkan kal mobil tersebut tengah melaju.
Laporan Drive yang dinukil Mobilitas di Jakarta, Jumat (2/10/2026) menyebut pakar itu berhasil meretasnya. Dikatakan, BYD Shark 6 itu sebelumnya selama dua pekan digunakan oleh Dan Hreszczuk, salah satu pendiri perusahaan keamanan siber Fortify Labs.
Setelahnya – dalam demo aspek keamanan episode program televisi ABC, Four Corners - Hreszczuk berhasil mengakses sistem infotainment Shark 6. Menurut dia tidak dilindungi kata sandi untuk mendengarkan percakapan telepon dan mencari informasi pribadi yang bersifat sensitif.
Tak hanya itu, Hreszczuk juga berhasil menonaktifkan lampu depan, mengaktifkan wiper kaca depan, dan mengunci pintu mobil ketika kendaraan itu tengah dikemudikan. Meski pedal akselerator, rem, dan kemudi tidak dapat diakses.
Namun, BYD menegaskan peretas bisa menonaktifkan lampu depan dan mengaktifkan wiper membutuhkan akses langsung ke kabel kendaraan. Aksi seperti itu tidak dapat dilakukan dari jarak jauh tanpa akses fisik sebelumnya ke kendaraan.
Merek asal China itu memastikan akses ke sistem infotainment dilakukan melalui Android Debug Bridge (ADB). Sebuah alat yang terdapat dalam perangkat lunak Android untuk sistem multimedia Shark 6.
BYD mengatakan peretas hanya dapat diakses oleh pihak yang berwenang menggunakan alat khusus”. Hreszczuk disebut hanya memanfaatkan celah perangkat lunak untuk mengaktifkan ADB dan kemudian memasang aplikasi pihak ketiga yang tidak tepercaya.
Oleh karena itu, BYD sedang menimbang-nimbang apakah pembaruan perangkat lunak mobil diperlukan atau tidak setelah proses validasi yang ketat dilakukan. Proses validasi ini melibatkan tim dari China dan Australia. (Anp/Aa)